lan-gaming

はじめに
「パスキー」は、パスワードの代わりに、スマホやパソコンの指紋・顔・PIN でログインするしくみです。Google・Apple・Microsoft のアカウントや、ネット証券、フリマアプリなど、使えるサービスが増えています。
2025 年に相次いだ証券口座の乗っ取りをきっかけに、ネット証券ではパスキーの導入や必須化が進んでいます。一方で、10 月には SMBC 日興証券や SBI 証券が「パスキーを保存している Google・Apple のアカウントを乗っ取られると、パスキーで不正にログインされるおそれがある」と注意を呼びかけています。
この記事では、パスキーのしくみを図で説明し、なぜパスワードより安全なのか、それでもどこが狙われるのかと、使う人・作る人それぞれの対策をまとめました。
パスキーとは
- パスワードの代わりになる、ログインのための「鍵」です。業界団体の FIDO Alliance と W3C が決めた規格(FIDO2・WebAuthn)で動きます
- ログインのときは、スマホやパソコンのロックを外すのと同じ操作(指紋・顔・PIN)をするだけです。パスワードを覚えたり入力したりしません
- 鍵はサイトごとに別々に作られます
なぜ安全なのかは、しくみを知るとよく分かります。
パスキーのしくみ
パスキーは「公開鍵暗号」という技術を使っています。ペアになった 2 つの鍵を使うのがポイントです。
- 秘密鍵:自分だけが持つ鍵。これで「署名」(自分だけが作れる印)を作ります。端末の外に出しません
- 公開鍵:サイトに預ける鍵。署名が本物かどうかを確かめるのに使えますが、公開鍵から秘密鍵を作ることはできません
登録:公開鍵だけをサイトに預ける
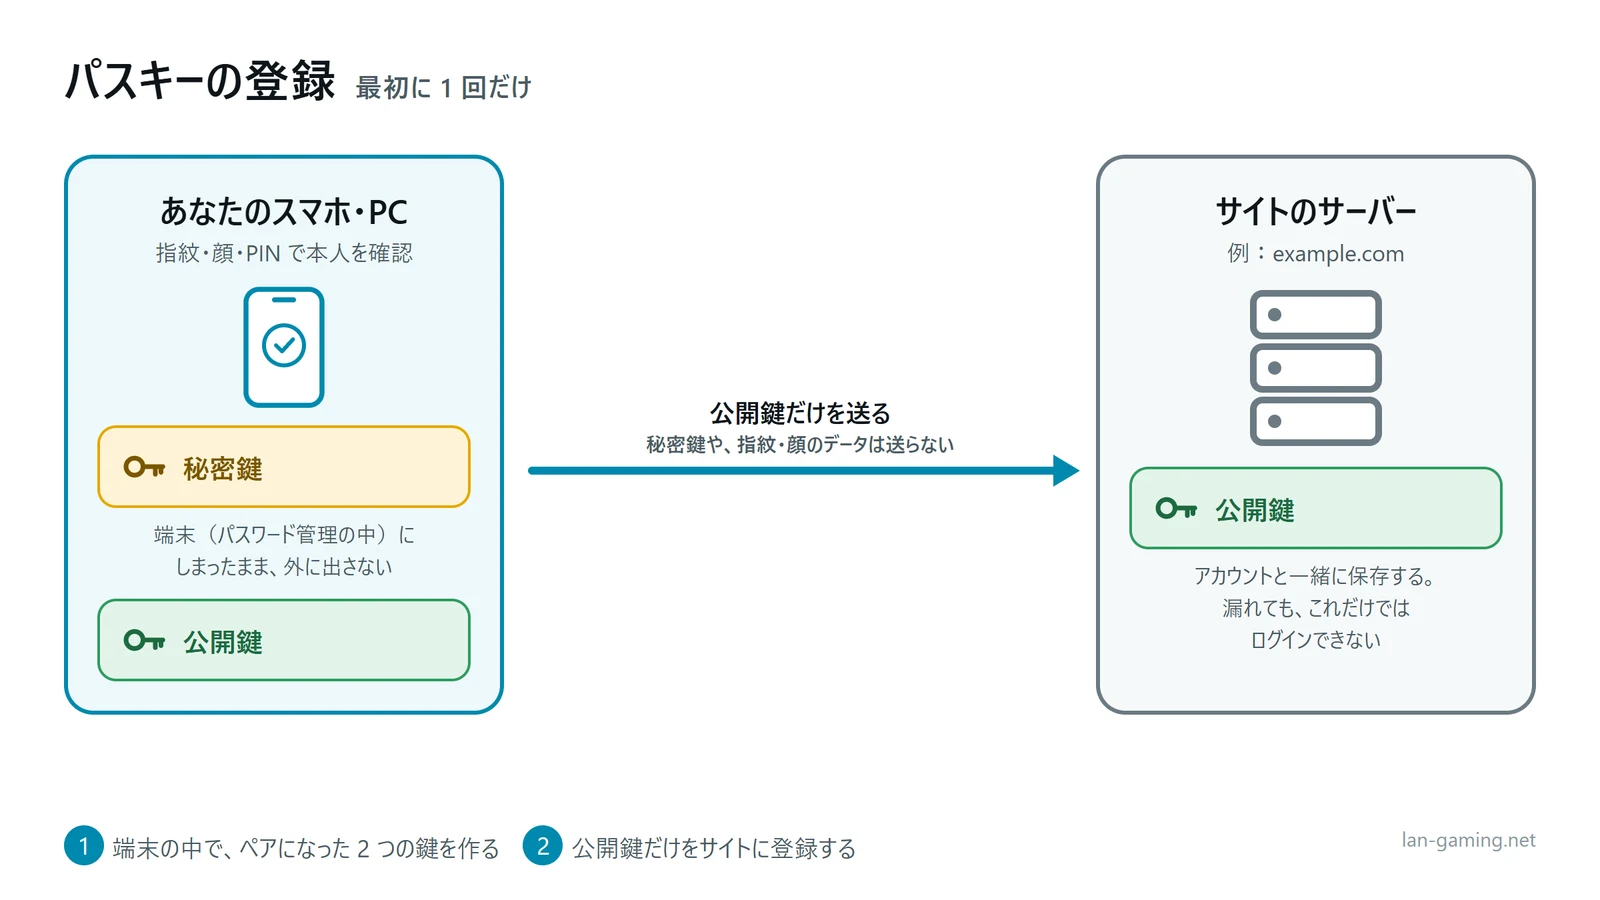
- サイトで「パスキーを作成」を選び、指紋・顔・PIN で本人を確認します
- 端末の中で、そのサイト専用の秘密鍵と公開鍵のペアが作られます
- 公開鍵だけがサイトに送られ、アカウントと一緒に保存されます
サイトに預けるのは公開鍵だけなので、サイトから情報が漏れても、それだけではログインできません。パスワードのように、漏れたものをそのまま使われる心配がありません。
ログイン:毎回ちがう「問題」に署名して答える
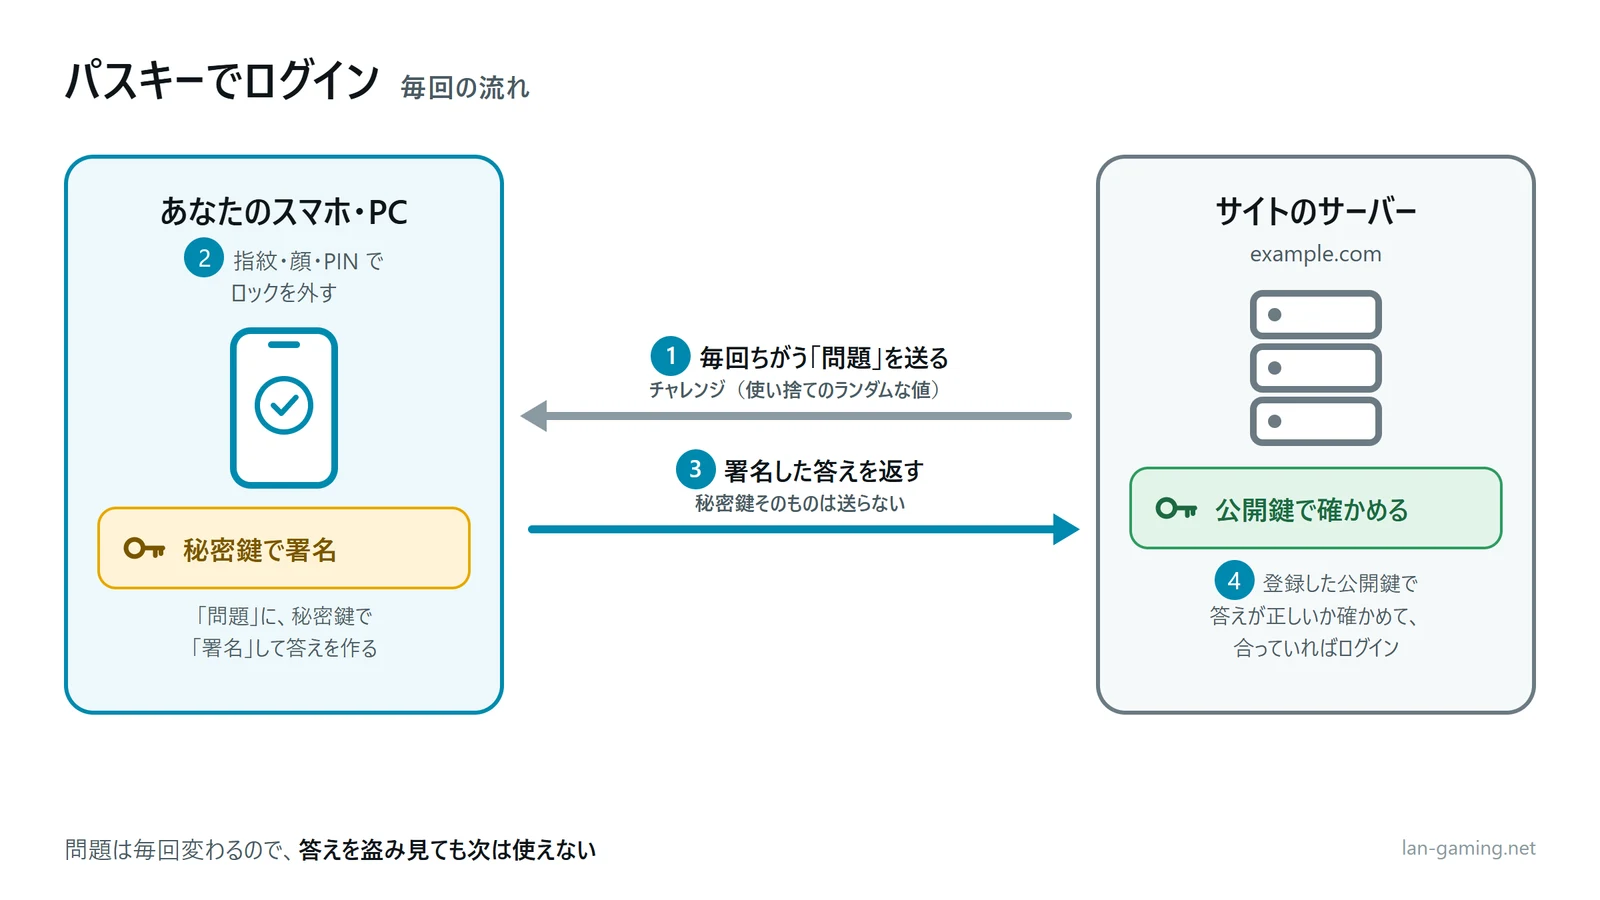
- サイトが、毎回ちがうランダムな「問題」(チャレンジ)を送ってきます
- 指紋・顔・PIN で端末のロックを外すと、秘密鍵で問題に署名します
- 署名した答えだけをサイトに返します。秘密鍵そのものは送りません
- サイトは預かっている公開鍵で答えを確かめ、正しければログインできます
問題は毎回変わるので、通信の途中で答えを盗み見られても、次のログインには使えません。
指紋や顔のデータはサイトに送られない
指紋や顔は、端末のロックを外すためだけに使われ、端末の中で照合されます。サイトに送られるのは署名だけで、指紋や顔のデータがサイトに届くことはありません。
偽サイトではパスキーが使えない
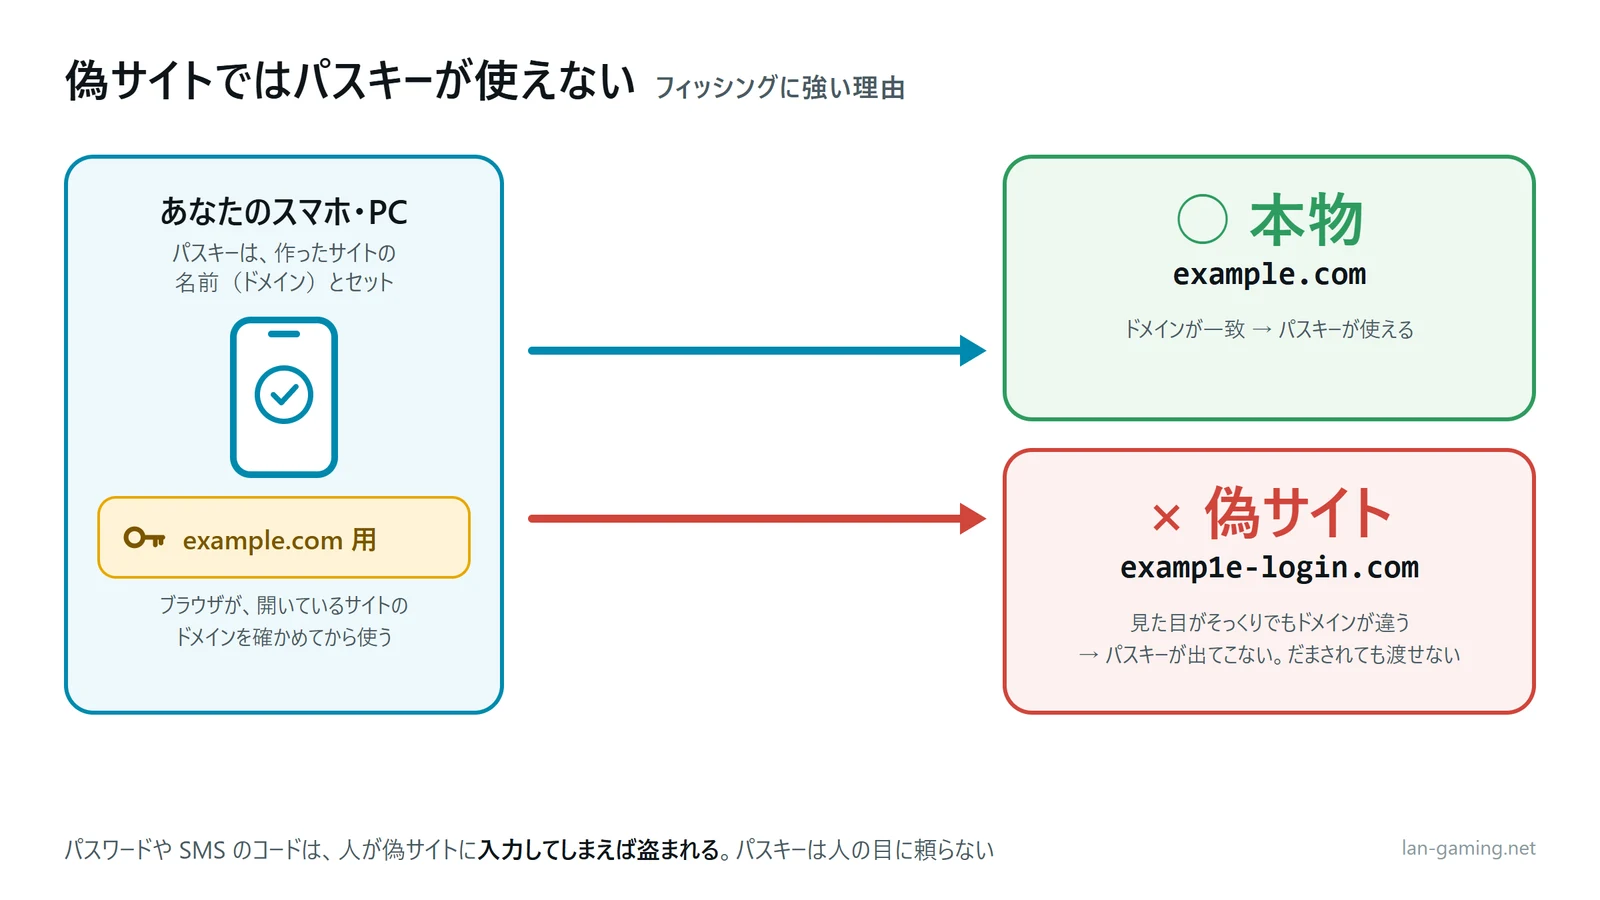
パスキーは、作ったサイトのドメイン(例:example.com)とセットで保存されます。ブラウザやアプリは、今開いているサイトのドメインを確かめてから、合うパスキーだけを使います。
そのため、見た目がそっくりな偽サイト(例:examp1e-login.com)を開いてしまっても、パスキーは出てこず、だまされても渡すことができません。パスワードや SMS のコードは、人が偽サイトに入力してしまえば盗まれますが、パスキーは人の目に頼らずに守られます。これが「パスキーはフィッシングに強い」と言われるいちばんの理由です。
パスキーの保存場所
| 保存のしかた | 例 | よいところ | 気をつけること |
|---|---|---|---|
| 同期するパスキー | iCloud キーチェーン、Google パスワードマネージャー、1Password などのパスワード管理アプリ | 機種変更しても、同じアカウントの端末ならそのまま使える | 保存先のアカウント(Apple Account・Google アカウントなど)が乗っ取られると、パスキーも使われる |
| 端末から出ないパスキー | セキュリティキー(USB や NFC の鍵)など | 鍵を物理的に持っていないと使えない | なくすと使えなくなる。予備の鍵か、ほかのログイン方法を用意しておく |
ふだん使われているのは、ほとんどが同期するパスキーです。同期するパスキーは、暗号化された状態でクラウドを通り、同じアカウントでログインしているほかの端末でも使えるようになります。便利な反面、保存先のアカウントがパスキーの「親鍵」のような存在になります(後で説明する、2026 年の注意喚起の理由です)。
パスキーの無いパソコンでログインするとき
パスキーを保存していないパソコンでも、画面に出る QR コードをスマホで読み取ると、スマホのパスキーでログインできます。このとき、スマホとパソコンが近くにあるかを Bluetooth で確かめるので、遠くにいる攻撃者が QR コードだけを使ってログインすることはできないしくみです。
パスワードとの比較
| パスワード | パスワード+SMS のコード | パスキー | |
|---|---|---|---|
| 偽サイトに入力してしまう | 盗まれる | その場で使われることがある(リアルタイムフィッシング) | 偽サイトでは使えない |
| サイトから情報が漏れた | 漏れたパスワードで入られる | パスワードは漏れる | 漏れるのは公開鍵だけ |
| ほかのサイトでの使い回し | 1 か所の漏れで全部危ない | パスワードは同じ | サイトごとに別の鍵 |
| 覚えること | サイトごとに必要 | パスワード+スマホ | 無い(端末のロックを外すだけ) |
パスワードに SMS のコードを足した 2 段階認証も、偽サイトにパスワードとコードをその場で入力させ、すぐに本物のサイトで使う「リアルタイムフィッシング」で突破されることがあります。パスキーはドメインとセットなので、この手口が効きません。
パスキーを狙う手口(2026 年)
パスキーのしくみ(暗号)が破られたという報告はありません。攻撃者は、パスキーの周りの弱いところを狙っています。2026 年に注意喚起や発表があった主な手口は次のとおりです。
1. 保存先の Google・Apple のアカウントを乗っ取る
2026 年 10 月、SBI 証券(2 日)と SMBC 日興証券(6 日)が、パスキーを保存している Apple Account や Google アカウントを第三者に不正に操作されると、そのアカウントに保存されたパスキーで証券口座に不正ログインされるおそれがあると注意を呼びかけました。どちらも、証券会社のシステムから情報が盗まれたものではないとしています。
同期するパスキーは、保存先のアカウントに入れれば使えてしまいます。そのため、攻撃者は証券会社ではなく、フィッシングで Google・Apple のアカウントを乗っ取ることを狙います。
2. 「パスキーを再登録して」とだます
SBI 証券は、「セキュリティ向上のため、パスキーを再登録してください」といった SMS のリンクや、サポート担当を名乗る電話でのパスキー登録の依頼に応じないよう呼びかけています。攻撃者の端末にパスキーを登録させられると、その後は攻撃者がログインできてしまいます。
会社のアカウントでも同じような手口があります。Microsoft は 2026 年 9 月 9 日、社内のヘルプデスクを名乗り「パスキーや多要素認証の設定を今すぐ更新して」と迫って偽のログインページに誘導し、ログイン中の状態(セッション)を盗んだうえで、攻撃者自身の認証方法をアカウントに追加する攻撃を公表しました。パスキーそのものを盗むのではなく、「設定の変更」や「アカウントの復旧」の手続きを狙う手口です。
3. 残っているパスワードでのログインを使う
パスキーを登録しても、サービス側でパスワードと SMS でのログインも残っていると、攻撃者はそちらを狙います。パスキーの安全性は、「いちばん弱いログイン方法」の強さまで下がってしまいます。
4. 端末がマルウェアに感染している
2026 年 8 月のセキュリティの国際会議「Black Hat USA」では、Windows のパスキーまわりの攻撃が発表されました。SpecterOps は Windows 11 と Microsoft Entra ID の実装の問題(Windows の問題は 2026 年 7 月に修正済み)を、Unit 42 は Windows の Chrome で同期された Google のパスキーを取り出す手口を示しています。
ただし、Unit 42 の手口は先にパソコンでマルウェアが動いていることが前提で、研究者たちも「WebAuthn の暗号が破られたのではなく、周りの実装の問題」としています。端末そのものが乗っ取られてしまうと、どんなログイン方法でも守り切れないので、OS やブラウザを最新にしておくことが前提になります。
パスキーを安全に使うための対策
使う人がやること
- パスキーの保存先のアカウント(Google アカウント・Apple Account など)を守る。2 段階認証を有効にし、長く使い回さないパスワードにする
- 保存先のアカウントの登録済みの端末と、復旧用のメールアドレス・電話番号が自分のものかを、ときどき確かめる。見覚えのない端末は削除する
- 身に覚えのないログインの承認の依頼は、承認しない
- 「パスキーを再登録して」「認証の設定を更新して」という SMS・メール・電話には応じない。必要なら、公式のアプリやブックマークから自分で開いて確かめる
- パスキーに切り替えたサービスで、パスワードでのログインを止められるなら止める
- スマホやパソコンの画面ロック(PIN)を推測されにくいものにし、OS とブラウザを最新にしておく
サービスを作る人がやること
- ログイン時にユーザーの確認(userVerification)を必須にし、チャレンジは毎回ランダムで使い捨てにして、ログインのセッションに結びつける
- パスワードや SMS へのフォールバックを残すなら、それが攻撃の入り口になることを前提にする(パスキー登録済みの人はパスキー必須にする、など)
- パスキーの追加・削除、認証方法の変更、アカウントの復旧は、パスキーでの再確認を求めるなど、ログインと同じくらい強く守る
- 新しいパスキーが登録されたら、メールなどで本人に知らせる
まとめ
- パスキーは公開鍵暗号でログインするしくみ。サイトに預けるのは公開鍵だけで、秘密鍵も指紋・顔のデータも端末の外に出ない
- ログインは毎回ちがう問題に署名して答える。盗み見ても使い回せない
- パスキーはドメインとセットなので、偽サイトでは使えない。フィッシングに強いいちばんの理由
- 2026 年は、暗号ではなく、保存先の Google・Apple のアカウント、「再登録して」という詐欺、残ったパスワードでのログインが狙われている
- パスキーを使うなら、保存先のアカウントの 2 段階認証と、不審な再登録の依頼に応じないことがセット
参考
各社の公式のお知らせと、国内の報道・研究者の発表(2026 年 10 月 30 日時点)をもとにまとめています。
お客さまへのお知らせ(2026 年 10 月 6 日・パスキーと Apple Account・Google アカウントの不正利用) - SMBC日興証券
「パスキーだから安心」が危ない? SBI証券が警告したGoogle・Appleアカウント経由の口座乗っ取り - @IT
Teamsに届く「パスキーを更新してください」――“不正アクセスのわな”だった - @IT