lan-gaming

はじめに
「2 段階認証を設定していたのに乗っ取られた」という被害が続いています。多くは、パスワードや 2 段階認証が「破られた」のではなく、本人にログインさせて、その結果を横取りする手口です。
2026 年 9 月 9 日には Microsoft が、社内のヘルプデスクを名乗って「パスキーや多要素認証の設定を今すぐ更新して」と迫り、この記事で説明する 2 つの手口でクラウドのアカウントを乗っ取る攻撃を公表しました(5 月から観測)。
この記事では、代表的な 2 つの手口のしくみを図で説明し、どの対策が効くのかをまとめました。
手口 1:リアルタイムフィッシング(AiTM)
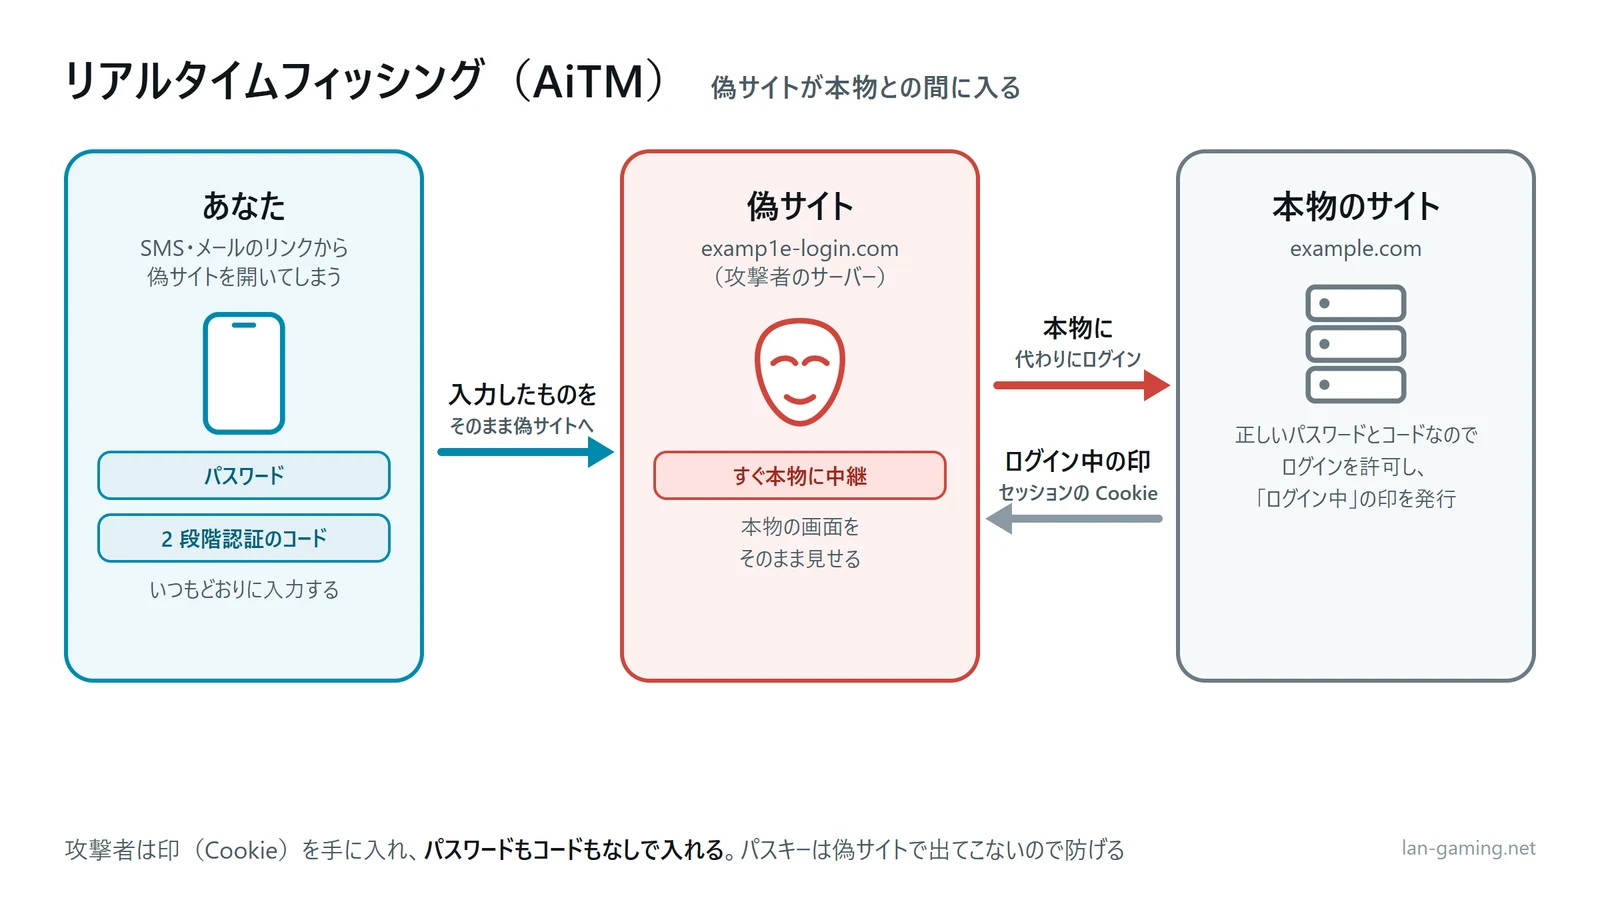
AiTM(Adversary-in-the-Middle、中間者攻撃)は、偽サイトが本物のサイトとの間に入り、やり取りをそのまま中継する手口です。日本では「リアルタイムフィッシング」とも呼ばれます。
- SMS やメールのリンクから、本物そっくりの偽サイトを開いてしまう
- パスワードを入力すると、偽サイトがすぐ本物のサイトに入力する
- 本物のサイトが 2 段階認証を求めるので、偽サイトも同じ画面を出す。利用者がコードを入力すると、それも本物に中継される
- ログインが成功すると、本物のサイトは「ログイン中」の印(セッションの Cookie)を発行する。攻撃者はこれを受け取り、自分のブラウザでログインした状態になる
セッションの Cookie があれば、その後はパスワードも 2 段階認証もいりません。コードを入力する方式(SMS・メール・認証アプリ)や、プッシュ通知の承認は、どれもこの手口では突破されます。
パスキーなら防げる
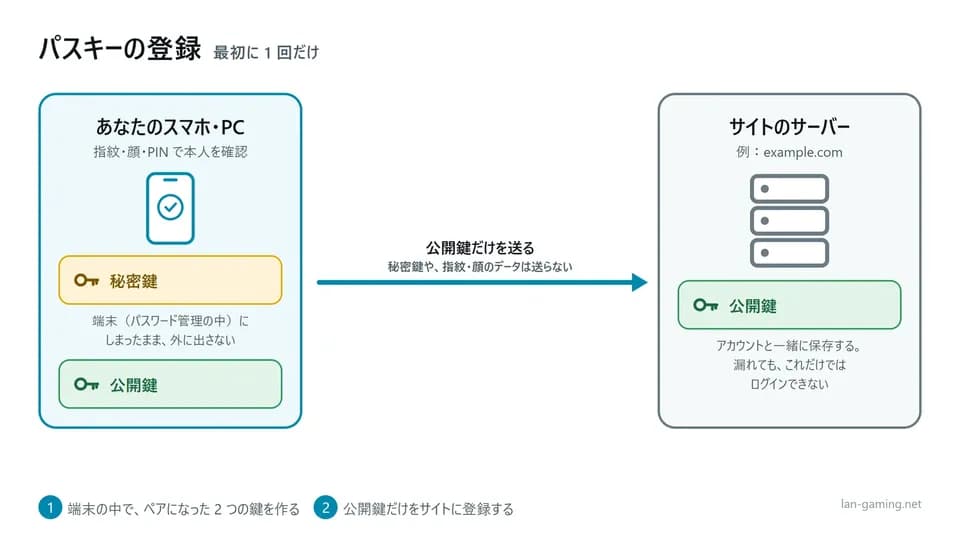
パスキーやセキュリティキーは、作ったサイトのドメインとセットです。偽サイトのドメインでは、ブラウザがパスキーを出さないので、中継しようにも渡すものがありません。AiTM には、パスキー・セキュリティキーがいちばん効きます。
手口 2:デバイスコードフィッシング
テレビやゲーム機のように文字を入力しにくい機器では、「スマホやパソコンで○○.com/device を開いて、このコードを入力してください」という形でログインすることがあります。これをデバイスコードフロー(OAuth 2.0 の規格の 1 つ)と言います。
デバイスコードフィッシングは、このしくみを悪用します。
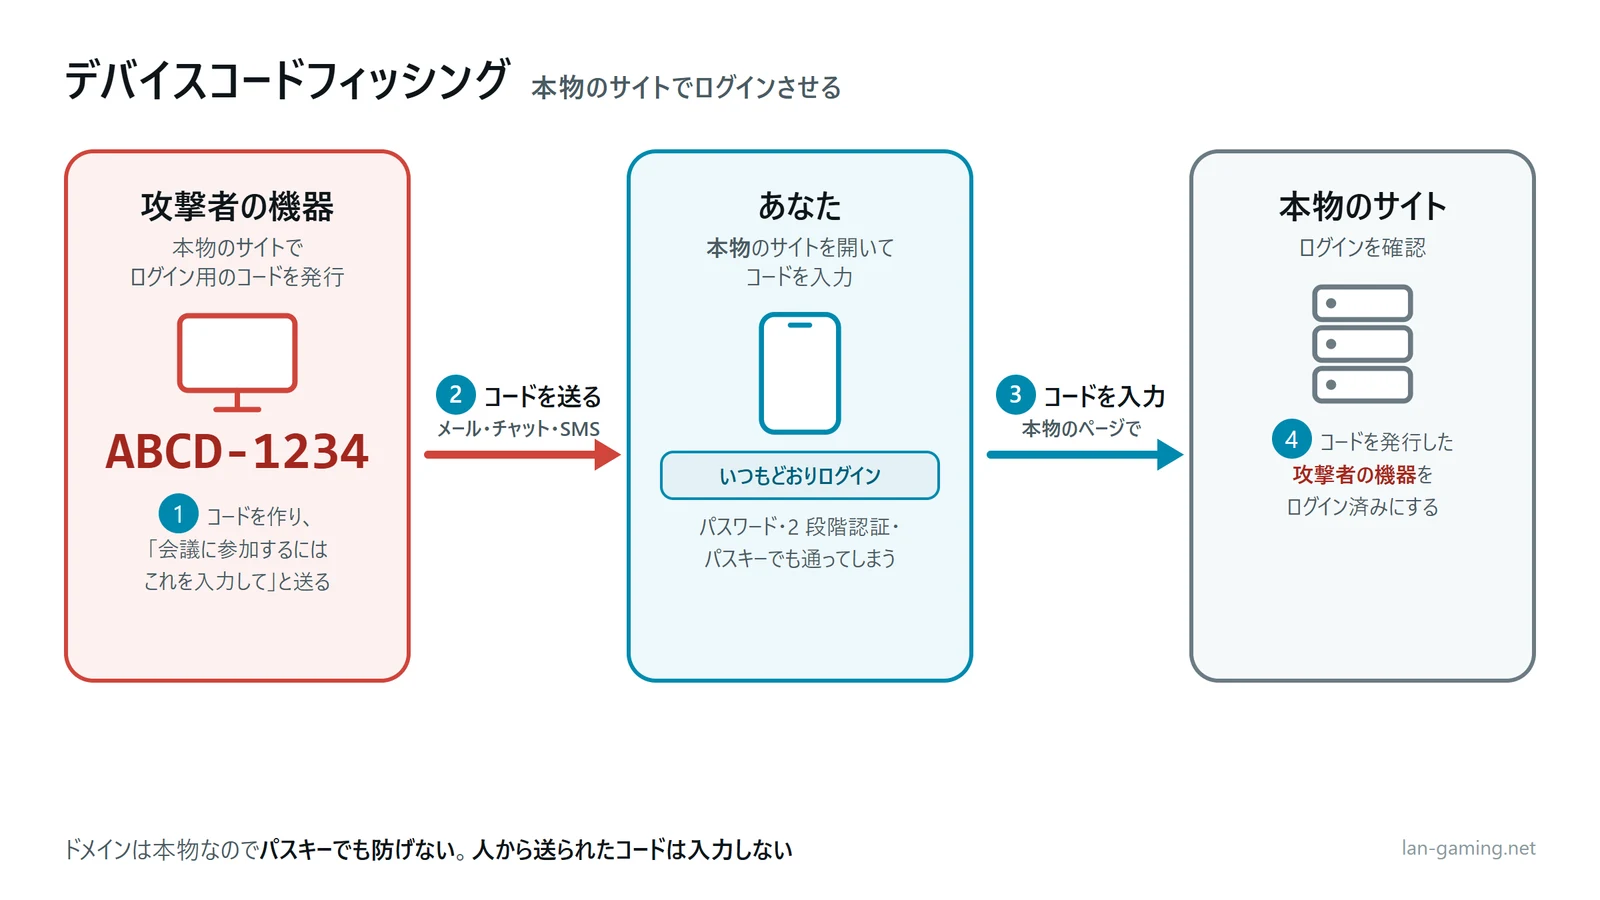
- 攻撃者が、自分の側で本物のサイトのデバイスコードを発行する
- 「会議に参加するには、このコードを入力してください」「設定の更新のため、このコードを入力して」などと、利用者にコードを送る
- 利用者は、本物のサイト(例:microsoft.com/devicelogin)を開いてコードを入力し、いつもどおりパスワードや 2 段階認証でログインする
- その結果、攻撃者の側の機器がログインした状態になる(トークンを受け取る)
Microsoft は 2025 年 2 月にも、ロシアとつながりのあるグループ「Storm-2372」が、Teams の会議への招待を装ってこの手口を使い、メールを盗んでいたと発表しています。
パスキーでも防げない
この手口では、利用者は本物のサイトでログインします。ドメインは本物なので、パスキーも普通に使えてしまいます。パスキーが守ってくれるのは「偽サイトに入力すること」で、「本物のサイトで、他人の機器のログインを許可すること」は防げません。
身を守る方法はシンプルです。
- 自分でテレビや機器のログインを始めたのでなければ、人から送られたコードは入力しない
- コードを入力した画面に「○○ にサインインしようとしています」などと出たら、本当に自分の機器かを確かめる
Microsoft が公表した攻撃(2026 年 9 月)
Microsoft が公表した攻撃は、ここまでの 2 つの手口を組み合わせたものでした。
- 社内の IT ヘルプデスクを名乗って電話やメッセージで連絡し、「パスキー・多要素認証・シングルサインオンの設定を今すぐ更新しないと、仕事が止まる」と急がせる
- SMS で偽の Microsoft のログインページへ誘導する(AiTM)。乗っ取った社員のアカウントから Teams でメッセージを送り、本物らしく見せることもあった
- AiTM でセッションを取るか、デバイスコードフィッシングでトークンを得る
- アカウントに、攻撃者自身の電話番号や認証アプリを認証方法として追加し、居座る
- Microsoft Graph でユーザーやグループを調べ、SharePoint・OneDrive・メールのデータにアクセスする。ふだんの仕事にまぎれるよう、ゆっくり動く
パスキーそのものを盗むのではなく、「パスキーの更新」という言葉で急がせ、設定の変更や別のログイン方法を入口にしたのがポイントです。
対策
使う人がやること
- パスキーかセキュリティキーを使う。AiTM に強い
- SMS やメールのリンクからログインしない。公式のアプリやブックマークから開く
- 人から送られたコードを入力しない(デバイスコード)。自分で始めたログインでなければ入力しない
- 「設定を今すぐ更新しないと止まる」と急がせる連絡は疑う。知っている窓口に、別の方法で確かめる
- ログインしていないのに承認の通知が来たら、承認しない
管理者がやること(Microsoft Entra ID の例)
- フィッシングに強い多要素認証(パスキー・セキュリティキー・Windows Hello for Business)を必須にする
- デバイスコードフローを、要らないならブロックする。条件付きアクセスの「認証フロー」でデバイスコードフローを選び、アクセスをブロックする(必要な機器だけ例外にする)
- 認証方法の登録や変更は、信頼できる場所・端末からに限り、強い確認を求める
- 新しい認証方法の登録、ふだんと違う Microsoft Graph の問い合わせ、ファイルの大量のダウンロードを監視する
- 乗っ取りが疑われるときは、パスワードの変更だけでなく、発行済みのトークンを取り消す(サインインのセッションの取り消し)
まとめ
- AiTM は偽サイトが本物との間に入り、パスワード・コード・ログイン状態をまとめて横取りする。コードを入力する 2 段階認証は突破される
- パスキー・セキュリティキーは偽サイトで使えないので、AiTM に強い
- デバイスコードフィッシングは本物のサイトでログインさせる。パスキーでも防げないので、人から送られたコードは入力しない
- 2026 年 9 月の Microsoft の発表のように、「パスキーの更新」を口実に急がせる手口に注意
2 段階認証の種類ごとの強さは【2026年版】2段階認証の種類と強さを比較、パスキーのしくみは【2026年版】パスキーとは?仕組みを図解にまとめています。
参考
Microsoft の発表と国内の報道(2026 年 10 月 30 日時点)をもとにまとめています。
Teamsに届く「パスキーを更新してください」――“不正アクセスのわな”だった - @IT
Microsoft: Hackers steal emails in device code phishing attacks - BleepingComputer