lan-gaming

はじめに
「2 段階認証を設定しているから大丈夫」と思っていても、方式によって強さはかなり違います。2025 年に相次いだ証券口座の乗っ取りでは、パスワードと一緒に SMS や認証アプリのコードまで偽サイトに入力させる手口が使われました。
また 2026 年 10 月には、SBI 証券や SMBC 日興証券が「パスキーを保存している Google アカウントや Apple Account を乗っ取られると、パスキーで不正にログインされるおそれがある」と注意を呼びかけています。
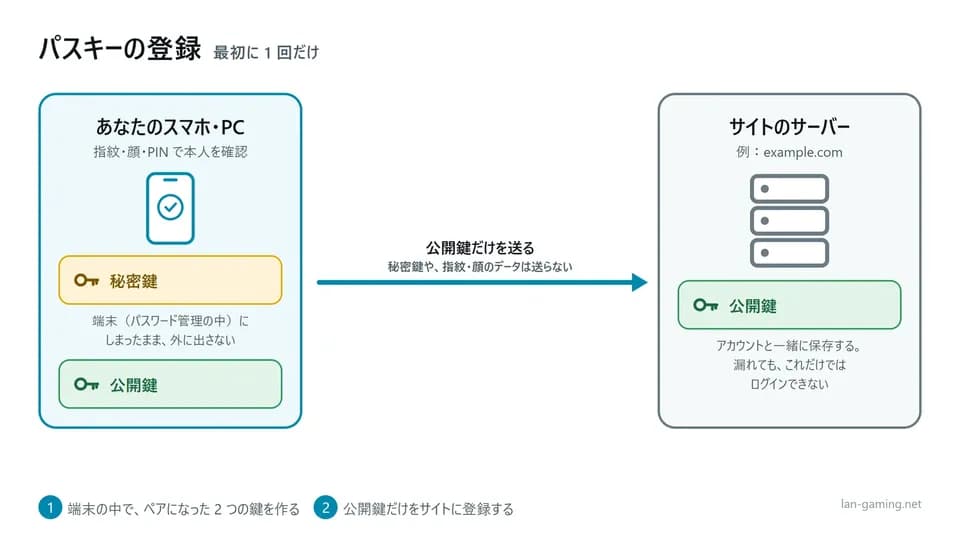
この記事では、2 段階認証の種類ごとの強さと弱点を比べ、いちばん大事な Google アカウントと Apple Account の守り方を手順でまとめました。パスキーのしくみは【2026年版】パスキーとは?仕組みを図解で説明しています。
2 段階認証とは
ログインのときに、種類のちがう 2 つのもので本人かどうかを確かめるしくみです。
- 知っているもの:パスワード、PIN
- 持っているもの:スマホ、セキュリティキー
- 自分の体:指紋、顔
パスワードが漏れても、もう 1 つがなければログインできない、というのがねらいです。ただし、もう 1 つのほうも盗まれたり、だまし取られたりすることがあります。それが方式ごとの差になります。
種類ごとの強さの比較
| 方式 | しくみ | 偽サイト(リアルタイムフィッシング) | 主な弱点 | 強さ |
|---|---|---|---|---|
| メールのコード | メールに届く数字を入力 | 突破される | メールのアカウントが乗っ取られると意味がない | △ |
| SMS のコード | 携帯電話に届く数字を入力 | 突破される | SIM の乗っ取り(SIM スワップ)、偽サイトへの入力 | △ |
| 認証アプリ | アプリに出る 30 秒ごとの数字を入力 | 突破される | 偽サイトへの入力 | ○ |
| プッシュ通知 | スマホに出る「ログインしますか?」を承認 | 突破されることがある | 通知を何度も送って承認させる「MFA 疲れ」 | ○ |
| パスキー | 端末の指紋・顔・PIN で署名 | 使えない(安全) | 保存先のアカウントの乗っ取り | ◎ |
| セキュリティキー | USB・NFC の鍵をタッチ | 使えない(安全) | なくすと困る(予備が必要) | ◎ |
いちばん大きな差は、偽サイトに入力させる手口(リアルタイムフィッシング)に耐えられるかです。コードを入力する方式は、攻撃者が偽サイトで受け取ったコードをすぐ本物のサイトに入力すれば突破されます。パスキーとセキュリティキーは、作ったサイトのドメインとセットなので、偽サイトでは使えません。
方式ごとの弱点
SMS・メールのコード
- 偽サイトに入力すれば盗まれます。コードの有効期限は数分ありますが、攻撃者は自動ですぐに使います
- SMS は、携帯電話会社の手続きで SIM を乗っ取る「SIM スワップ」で、攻撃者のスマホに届くようになることがあります
- メールのコードは、メールのアカウント自体が乗っ取られると意味がなくなります。だからこそ、メール(Google アカウントなど)を最初に固めることが大切です
それでも、2 段階認証を何もしないよりはずっと安全です。ほかの方式が選べないサービスでは、SMS でも設定しておきましょう。
認証アプリ
- Google Authenticator や Microsoft Authenticator などのアプリに、30 秒ごとに変わる 6 桁の数字が出ます
- SIM の乗っ取りには強いですが、偽サイトに数字を入力すれば突破されます
- 機種変更のときにアプリのデータを移し忘れると、ログインできなくなります。バックアップコードは必ず保管しておきましょう
プッシュ通知
- スマホに「ログインしようとしていますか?」と出て、承認を押すだけの方式です
- 攻撃者がパスワードを知っていると、承認の通知を何度も送りつけて、うっかり押させる「MFA 疲れ(MFA 爆撃)」という手口があります
- 画面に出た数字をスマホで選ぶ方式(番号の一致)なら、うっかりの承認を防ぎやすくなります
- 自分がログインしていないのに通知が来たら、承認せずにパスワードを変えましょう。パスワードが漏れているサインです
パスキー・セキュリティキー
- 偽サイトでは使えないので、リアルタイムフィッシングに強い方式です
- ただし、同期するパスキーは、保存先の Google アカウント・Apple Account が乗っ取られると使われてしまいます
- 「パスキーを再登録して」と言われて、攻撃者の端末にパスキーを登録させられる手口にも注意が必要です
- セキュリティキーは、なくしたときのために予備を 1 本登録しておくのが基本です
Google アカウントの守り方
Google アカウントは、Gmail だけでなく、Google パスワードマネージャーに保存したパスワードとパスキーの保存先でもあります。ほかのサービスのアカウントの「親鍵」と考えて、いちばん強く守りましょう。設定はすべて、ブラウザで Google アカウントの管理画面(myaccount.google.com)の「セキュリティ」から行えます。
- 2 段階認証プロセスをオンにする。方式は、パスキーかセキュリティキーを第一にし、Google からのプッシュ通知(Google のメッセージ)や認証アプリを予備にします
- パスキーを作る。「パスキーとセキュリティキー」から作れます。作ったあとは、ログインのときにパスワードを入れずに済みます
- バックアップコードを作って保管する。紙に印刷するか、別のパスワード管理に入れておきます
- 復旧用の電話番号とメールアドレスが、今も自分のものかを確かめる。古い番号や使っていないメールは消します
- 「お使いのデバイス」で、ログインしている端末を確かめる。見覚えのない端末はログアウトさせます
- 「セキュリティ診断」を開き、出てくる注意をひととおり片付ける
狙われやすい立場の人(会社の管理者や、大きな資産を扱う人など)は、セキュリティキーかパスキーが必須になる「高度な保護機能プログラム」も検討できます。
Apple Account の守り方
Apple Account は、iCloud キーチェーン(パスワードとパスキーの保存先)や、iPhone を探す、iCloud のバックアップにつながっています。iPhone では「設定」→ いちばん上の自分の名前 →「サインインとセキュリティ」から設定します。
- 2 ファクタ認証がオンになっているかを確かめる(今の Apple Account は、ほとんどがオンです)
- 「信頼できる電話番号」が今も自分の番号かを確かめる。古い番号は消し、家族の番号などを予備に足しておきます
- セキュリティキーを登録する(任意)。登録すると、新しい端末でのサインインにキーが必要になり、コードをだまし取る手口に強くなります。2 本以上の登録が必要です
- アカウントの復旧の方法を確かめる。「復旧連絡先」(信頼できる家族や友人)を設定しておくと、自分で入れなくなったときに助かります。「復旧キー」は強い方法ですが、なくすと Apple でも戻せないので、使うなら確実に保管します
- 設定の画面のいちばん下にある端末の一覧で、見覚えのない端末がないかを確かめ、あれば削除する
- 画面ロックのパスコードを推測されにくいものにする。パスコードを知られると、Apple Account のパスワード変更などにも使われることがあります
どのサービスでもやっておきたいこと
- Google・Apple・メールのアカウントを先に固める。ほかのサービスのパスワード再設定はメールで行われるので、ここが入口になります
- 使えるサービスでは、パスキーかセキュリティキーを選ぶ。選べないときは認証アプリ、それもなければ SMS
- 身に覚えのないログインの承認やコードの問い合わせには応じない。「サポート担当です、届いたコードを教えて」は必ず詐欺です
- 「パスキーを再登録して」「認証の設定を更新して」という SMS・メール・電話のリンクは開かない。公式のアプリやブックマークから自分で開く
- パスワードはサービスごとに別のものにし、パスワード管理(ブラウザやアプリ)に覚えさせる
- パスキーに切り替えたサービスで、パスワードでのログインを止められるなら止める
まとめ
- 2 段階認証は方式で強さが違う。コードを入力する方式(SMS・メール・認証アプリ)は、偽サイトに入力すれば突破される
- パスキー・セキュリティキーは偽サイトでは使えない。選べるならこれが第一
- パスキーの保存先になる Google アカウント・Apple Account は、2 段階認証、復旧用の連絡先、登録端末を見直して最優先で守る
- 身に覚えのない承認やコードの依頼には応じない
偽サイトがどうやってコードを横取りするのかは【2026年版】リアルタイムフィッシング(AiTM)とデバイスコードフィッシングの仕組み、ゲームのアカウントの守り方は【2026年版】Steam・Riot・Discordのアカウント乗っ取り対策にまとめています。
参考
各社の公式のお知らせ・ヘルプと、国内の報道(2026 年 10 月 30 日時点)をもとにまとめています。設定の画面の名前は、OS やアプリの版によって少し違うことがあります。
お客さまへのお知らせ(2026 年 10 月 6 日・パスキーと Apple Account・Google アカウントの不正利用) - SMBC日興証券